這篇建議先收藏。哪天你的店被冒名寄詐騙信、顧客打電話來說接到「重複扣款」的電話,或開店平台通知你資料被存取,打開這篇照著做。
這陣子很多店家都在寫防詐騙公告。
我把應變流程、可以直接複製的公告範本、台灣法規怎麼規定,整理在同一頁,每一條都附資料來源(查證日期:2026 年 11 月 7 日)。
先說清楚:這篇是整理公開資料,不是法律意見,個案還是要問律師或主管機關。
先看懂:這一波發生了什麼事
| 日期 | 發生什麼事 | 來源 |
|---|---|---|
| 2026/9/18 | 媒體報導 IKEA、桂冠等 4 個品牌被冒名寄「續訂」詐騙信,信裡的姓名、地址、訂單都是真的 | 數位時代 |
| 2026/9/21 起 | VITABOX 維他盒子會員收到冒名「自動續訂、重複扣款」的詐騙信 | VITABOX 防詐專頁 |
| 2026/10/3 | 91APP 資料庫遭攻擊,10/16 首次公告;最大可能涉及 1,329 個品牌、約 480 萬名消費者 | 91APP 補償與通知說明 |
| 2026/10/28 | 1shop 一頁商店收到通報:寄信服務的金鑰被第三方取得,訂單通知信內容外流 | 1shop 事件說明 |
| 2026/11/2 | 葡萄王公告委外的電商系統(CYBERBIZ)資料庫遭未經授權異常存取 | 葡萄王重大訊息 |
| 2026/11/3 | SHOPLINE 因第三方 ERP 系統主機出事,全面更換串接金鑰 | SHOPLINE 最新動態 |
看完會發現,很多店家自己的系統其實沒被入侵,出事的是串接的開店平台、ERP 或寄信服務。
但詐騙電話冒的是你的品牌,顧客只認你。所以不管是不是你家的錯,應變流程都要先準備好。
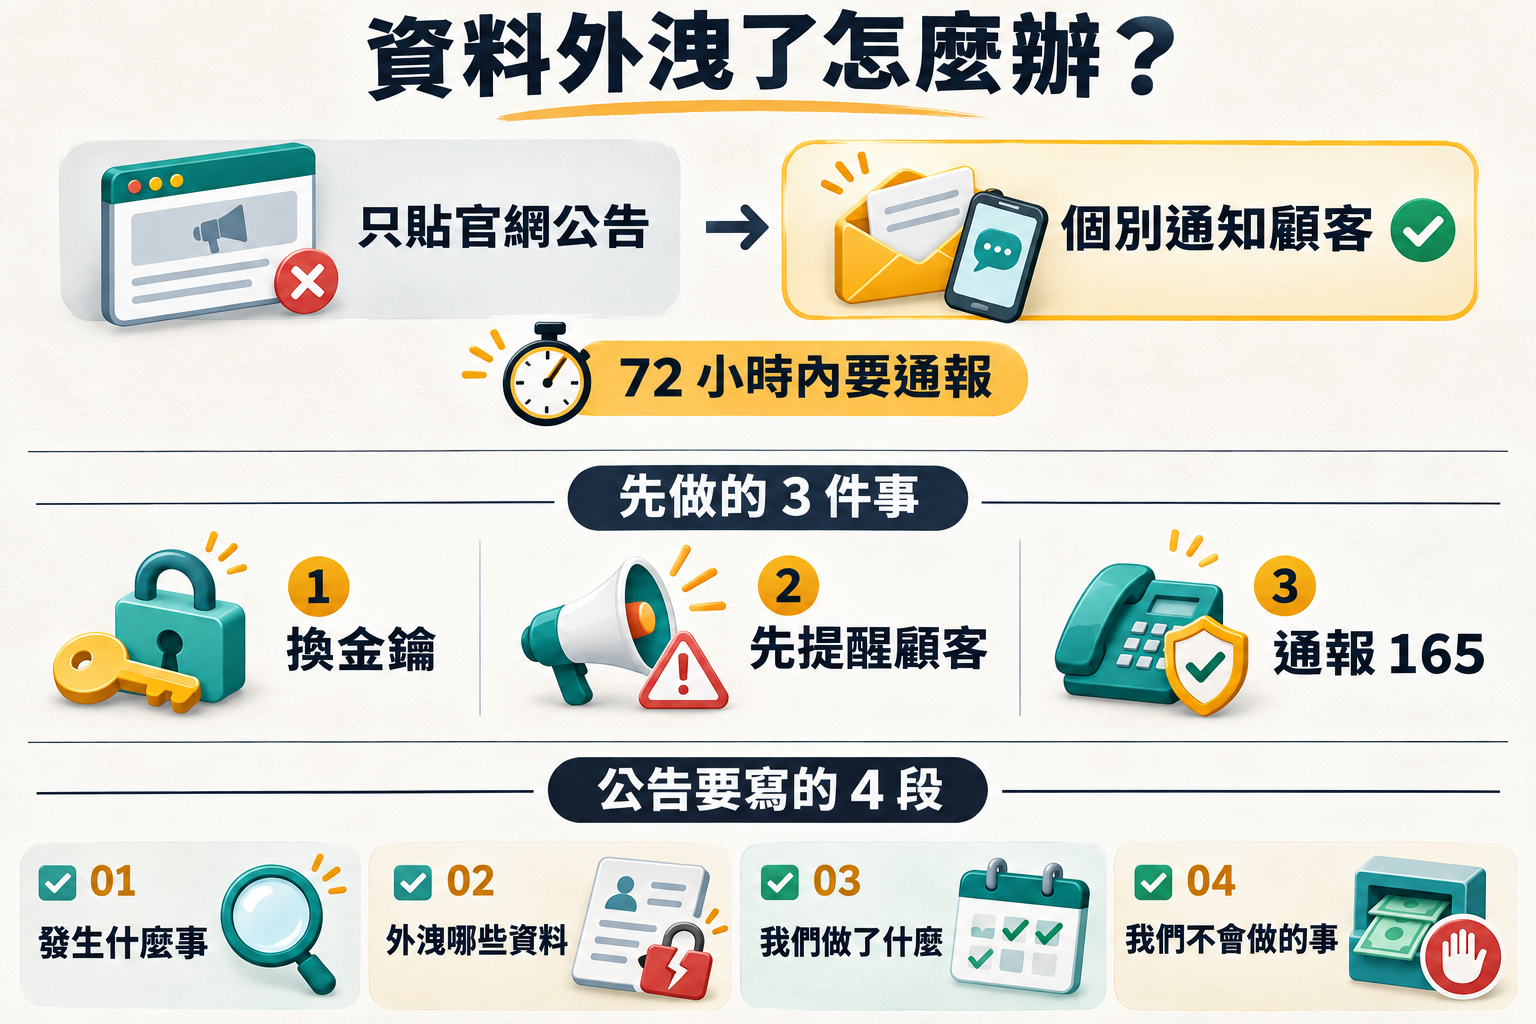
速查:72 小時應變流程
標 【法規】 的有條文依據,標 【建議】 的是從官方指引和案例整理的做法。文中的「辦法」是指數位發展部的數位經濟相關產業個人資料檔案安全維護管理辦法。
0 到 24 小時:先止血,再提醒
| 步驟 | 怎麼做 | 依據 |
|---|---|---|
| 1. 記下「知道的時間」 | 誰通報的、哪封顧客來信、幾點幾分。72 小時從這裡開始算 | 【法規】辦法第 8 條第 2 項 |
| 2. 指定一個人對外說話 | 客服、社群、老闆講的版本要一致 | 【建議】數產署電商個資指引 |
| 3. 先保全紀錄 | 匯出後台登入紀錄、資料匯出紀錄、系統日誌,再動系統 | 【法規】辦法第 16 條(紀錄至少保存 5 年) |
| 4. 止血 | 換管理員密碼、開雙重驗證、停用可疑帳號;金流、物流、ERP、寄信服務的串接金鑰全部換掉 | 【法規】個資法第 27 條第 1 項(適當安全措施) |
| 5. 用書面問平台和委外廠商 | 有沒有異常存取?外洩哪些欄位?哪段期間? | 【法規】施行細則第 8 條、辦法第 19 條(委託監督) |
| 6. 先發防詐提醒 | 官網置頂、官方 LINE、社群、會員簡訊。不用等查完 | 【建議】刑事局給業者的建議 |
| 7. 通報 165、檢舉冒名帳號 | 165 專線或 LINE @tw165;冒名的 LINE 帳號直接檢舉 | 【建議】 |
| 8. 有顧客受騙就報案 | 到轄區警察機關報案,留下紀錄 | 【建議】 |
24 到 72 小時:通報+通知顧客
| 步驟 | 怎麼做 | 依據 |
|---|---|---|
| 9. 確認主管機關 | 看公司登記的行業。網路零售多半是數發部;食品業可能轉給地方衛生局(判斷方式見下面) | 【法規】辦法第 2 條附表一 |
| 10. 72 小時內通報 | 危及正常營運或大量顧客權益時,用辦法附表二的通報表;資料不齊可以先報,附延遲理由或分階段補 | 【法規】辦法第 8 條第 2、3 項 |
| 11. 個別通知顧客 | 簡訊、Email、電話為原則。內容至少有「發生什麼事」「已採取的措施」「之後去哪裡查」 | 【法規】個資法第 12 條、施行細則第 22 條、辦法第 8 條第 1 項 |
| 12. 範圍不確定就全部通知 | 通知所有「可能」受影響的人,不要讓顧客自己猜 | 【建議】數產署電商個資指引 |
| 13. 開一個固定網址的說明頁 | 之後每一則通知都連到這頁,標最後更新時間和下次更新時間 | 【建議】 |
| 14. 客服延長 | 延到晚上 10 點、週末也要有人,準備好客服話術 | 【建議】刑事局建議;數產署範例提醒詐騙常挑週末和下班時間 |
| 15. 可以同步找 TWCERT/CC | 台灣電腦網路危機處理暨協調中心,民間企業資安事件的通報與協處窗口 | 【建議】 |
1 週到 1 個月:收尾別漏掉
| 步驟 | 怎麼做 | 依據 |
|---|---|---|
| 16. 委外鑑識 | 找資安公司查原因、期間、筆數,分階段補報主管機關 | 【法規】辦法第 8 條 |
| 17. 說明頁至少每週更新 | 沒有新進度也寫「本週沒有新進度」,加一段更新紀錄 | 【建議】 |
| 18. 警方來調資料 | 收到調取通知 3 天內提供,並保存 6 個月 | 【法規】詐欺犯罪危害防制條例第 37 條第 2 項 |
| 19. 評估關懷方案 | 專線、購物金、延長保固,看影響規模決定 | 【建議】 |
| 20. 留下事故紀錄 | 知道的時間、原因、影響範圍、通知與通報的過程,至少保存 5 年 | 【法規】辦法第 16 條 |
| 21. 改委外合約、發結案說明 | 合約加「出事要立刻通知、配合調查、費用怎麼分擔」;對外說明原因、改善了什麼、之後怎麼防 | 【法規】施行細則第 8 條第 2 項第 4 款、辦法第 19 條 |
可以直接複製的範本
範本 1:官網說明頁(第一版,還沒查清楚就能先發)
把〔 〕換成你的內容。第四段「如果你已經回應了對方」的分法,參考 VITABOX 維他盒子防詐專頁的寫法。
〔品牌名〕防詐騙與個資事件說明(最後更新:〔日期 時間〕)
〔日期〕起,有顧客收到冒用〔品牌名〕名義的〔簡訊/電話/Email〕,以〔重複扣款/自動續訂/訂單錯誤〕為理由,要求〔加 LINE/填寫資料/操作 ATM〕。造成大家的困擾,我們很抱歉。
一、目前知道的事
可能被取得的資料:〔姓名、電話、Email、訂單紀錄〕
沒有被取得的資料:〔完整信用卡號、安全碼、會員密碼〕
可能受影響的範圍:〔某日〕到〔某日〕之間下過單的顧客
還在確認的事:〔例如資料從哪裡流出〕二、我們已經做的事
〔日期〕通報 165
〔日期〕報案
〔日期〕通報主管機關
〔日期〕更換系統密碼與串接金鑰
〔日期〕委請〔資安公司〕調查三、我們不會做的事
不會用 Gmail、Yahoo 等個人信箱寄信
不會打電話要你操作 ATM 或網路銀行
不會要你提供完整卡號、驗證碼、卡片末三碼
不會以退款為理由要你加 LINE 個人帳號四、如果你已經回應了對方
只點了連結、沒填資料:關掉頁面就好
已經加了對方 LINE:截圖後封鎖並檢舉
已經給了姓名、電話:留意假客服來電,有疑問打 165
已經給了卡號或密碼:馬上打給發卡銀行停卡,並更換密碼
已經轉帳或操作 ATM:馬上打給銀行止付,撥 165 並到警局報案五、官方管道
官網:〔網址〕
官方 LINE:〔帳號,認明認證標章〕
客服:〔電話〕,服務時間〔延長後的時間〕下次更新時間:〔日期〕
範本 2:會員簡訊(70 字內)
【〔品牌名〕提醒】近期有人冒用本公司名義,以重複扣款為由要您操作 ATM 或加 LINE,都是詐騙。我們不會這樣做,有疑問請撥 165 或官方客服〔電話〕。
我的建議是簡訊不要放連結,請顧客自己從官網或官方 LINE 進去,免得你的提醒簡訊跟詐騙簡訊長得一樣。
範本 3:通報主管機關前先備好的資料
辦法附表二「業者個人資料外洩通報表」要填的欄位:
- 業者名稱、通報時間、通報人與聯絡方式
- 事件發生時間、種類(竊取、洩漏、竄改、毀損、滅失)
- 個資外洩總筆數(一般個資、特種個資各幾筆)
- 發生原因與事件摘要、損害狀況、可能造成的結果
- 擬採取的因應措施、擬通知當事人的時間與方式
- 有沒有在 72 小時內通報,沒有的話要寫理由
數位產業署的電商業者個資安全維護參考指引(2023/12)裡有通報表、事故應變程序,還有一份「通知當事人範例」,可以直接拿來改。範例也放在數產署個人資料保護頁。
公告寫得好的參考:VITABOX 維他盒子
我覺得 VITABOX 維他盒子的「保護個資防詐說明」 寫得很好,它沒有另外做進度頁,這一頁本身就是進度頁(最後更新 2026/10/21)。值得學的地方:
- 一個固定網址,標最後更新日。回來看的人知道處理到哪,不是發一則社群貼文就沒了。
- 外洩和沒外洩的欄位分開寫。姓名、電話、Email、訂單紀錄被取得;完整卡號、安全碼、有效期限沒有。還不能排除的地址,也老實寫出來。
- 「已經回應對方」分 5 種情況教你補救:只點連結、加了 LINE、給了姓名電話、給了卡號密碼、已經轉帳。這是多數公告沒有的。
- 「我們不會做的事」寫到很細,連卡片末三碼、以退款為由要你操作 ATM 都寫進去。
- 用日期列出做了什麼:9/21 通報 165、9/22 報案、9/24 通報主管機關,事發頭兩天還加開夜間客服。
如果要再做好一點,我會補這幾件:
- 寫出受影響的下單期間。91APP 的補償頁就直接寫了「2025/4/4 到 2026/10/14 下過單的人」,顧客不用自己猜。
- 加更新紀錄和下次更新時間,回來看的人一眼知道有沒有新進度。
- 夜間、週末客服撐完整段處理期,詐騙電話常常持續好幾週,而且挑下班時間打。
- 查到原因就公布,從哪裡流出、改了什麼,比一直寫「調查中」讓人安心。
- 準備關懷方案,專線、購物金或延長保固,看規模決定。
其他也值得參考的寫法:農純鄉把自己查了什麼寫出來(核對後台近三個月的登入與匯出紀錄);1shop把原因講得很白,連「通知信從保留 7 天改成不保存」這種改善都寫了;91APP 的事件說明頁有完整時間軸、破口和給品牌的說明。
反過來的提醒也是 91APP:攻擊在 10/3,第一次公告在 10/16,董事長後來在記者會坦承一開始的處理方向錯了;補償申請一開始用免費表單,被批評後才改到官網受理。(數位時代)(ETtoday)
法規整理:現在適用哪些
先講結論:個資法 2025 年 11 月 11 日公布了修正,但施行日期由行政院另定,全國法規資料庫標示「尚未生效」(2026/11/7 查)。所以現在對店家有效的,是 2023 年 5 月 31 日的版本。
| 法規 | 重點 | 對店家的意思 |
|---|---|---|
| 個資法第 12 條 | 違反本法致個資被竊取、洩漏、竄改或其他侵害,應查明後以適當方式通知當事人 | 查清楚就要通知顧客 |
| 施行細則第 22 條 | 適當方式是言詞、書面、電話、簡訊、Email 等;需費過鉅才能改用網路或媒體公開。內容要有被侵害的事實和已採取的措施 | 原則是個別通知,只貼官網公告是例外 |
| 個資法第 27、48、50 條 | 要採行適當安全措施。違反的話罰 2 萬到 200 萬,限期未改正按次罰 15 萬到 1,500 萬;情節重大直接罰 15 萬到 1,500 萬;代表人同額處罰 | 2026 年 9 月,酷澎公司和代表人各被罰 75 萬 |
| 個資法第 28、29、34 條 | 業者要證明自己沒有故意過失;損害難證明時每人每事件 500 元到 2 萬元,同一事件合計上限 2 億元;20 人以上授權可提團體訴訟 | 顧客可以求償 |
| 辦法第 8 條 | 危及正常營運或大量當事人權益,知悉後 72 小時內依附表二通報數發部;來不及可以附延遲理由或分階段提供 | 網路零售(行業代碼 4871)、開店平台、系統商都適用 |
| 辦法第 16、18、19 條 | 紀錄至少保存 5 年;資本額 1,000 萬以上或保有個資 5,000 筆以上,每 12 個月至少檢討一次;委外要監督並寫進合約 | 平常就要做好 |
| 食品業個資安維計畫實施辦法第 17 條 | 適用資本額 3,000 萬以上的特定食品業別,發現事故 72 小時內通報地方主管機關並通知中央主管機關 | 賣食品、保健食品的,主管機關可能是衛生局 |
| 詐欺犯罪危害防制條例第 36、37 條 | 被司法警察或主管機關通知時要配合、暫停涉詐帳號;收到調取通知 3 天內提供資料,並保存 6 個月 | 被找上門一定要配合 |
| 個資法 2025 修正(尚未施行) | 新第 12 條:知悉被竊取、洩漏等就要通知當事人,符合一定範圍要通報主管機關。子法草案寫:72 小時內個別通知、影響 100 筆以上要通報、受託廠商知悉就視為你知悉、紀錄保存 5 年 | 現在就照新制準備最保險 |
不知道要通報誰?照這個判斷
- 公司登記是網路零售、開店平台、系統商 → 數位發展部(數位產業署)
- 賣食品、保健食品,資本額 3,000 萬以上 → 也可能歸衛福部與地方衛生局。VITABOX 主動通報後,數發部和衛福部回覆由地方衛生局接續處理
- 不確定 → 先通報數發部並問清楚,不要卡在 72 小時;也可以找 TWCERT/CC 協助
數產署 2023 年指引上寫的通報電話是 02-2380-8390。我查不到 2026 年的線上通報表單,通報前建議先打電話確認目前的方式。
平常就先做好的 10 件事
截圖存起來,一項一項打勾:
- ☐ 所有後台管理員帳號都開了雙重驗證
- ☐ 列出所有串接金鑰(金流、物流、ERP、寄信服務)和各自的負責人
- ☐ 委外合約加了「出事要立刻通知我、配合調查、費用怎麼分擔」
- ☐ 準備好官網說明頁和會員簡訊的範本
- ☐ 官網首頁和官方 LINE 選單放了「我們不會做的事」
- ☐ 官方 LINE 帳號已經認證
- ☐ 決定好出事時誰對外說話
- ☐ 有客服延長到晚上和週末的應變排班
- ☐ 知道自己的主管機關和通報方式
- ☐ 每年至少演練一次(資本額 1,000 萬以上或個資 5,000 筆以上,辦法要求每 12 個月檢討)
常見錯誤 vs 正確做法
| 常見錯誤 | 正確做法 |
|---|---|
| 等全部查清楚才公告 | 先發防詐提醒,查到多少寫多少 |
| 只在官網貼一則公告 | 用簡訊、Email 個別通知,官網那頁當進度頁 |
| 寫「本公司系統未遭入侵」就結束 | 寫清楚哪些資料可能外流、顧客要注意什麼 |
| 每次有進度就發一則新公告 | 同一個網址持續更新,加更新紀錄 |
| 客服照常下午 5 點下班 | 延長到晚上 10 點和週末 |
| 提醒簡訊放短網址 | 簡訊不放連結,請顧客從官網或官方 LINE 進去 |
| 全部推給開店平台 | 跟平台要書面說明,自己的顧客自己顧 |
被列為「高風險業者」代表什麼
依新聞報導,刑事警察局會統計 165 接到的冒名詐騙案,每週被害件數超過 5 件、疑似個資外洩的業者會收到發函(附自評表),每季公布被冒名最多的前五名。(CTWANT 2026/10/15)
被列入不代表已經被認定違法,但代表你的顧客正在被騙。刑事局給業者的建議是:官網明顯處放反詐騙警語、標明客服專線和服務時間、客服延長到晚上 10 點、對會員發防詐簡訊或 Email。(壹蘋新聞網 2025/7/19)
今天就能做的一件事
把「我們不會做的事」放到官網首頁和官方 LINE 選單。
這件事不用等出事,十分鐘就能做完,顧客接到詐騙電話時,第一個想到的就是去你的官網對照。
我平常在 Threads 和 IG 分享電商和 AI 的實作筆記,想第一時間看到可以追蹤 Threads @chia.hsun301 和 IG @chia.hsun301。
延伸閱讀
出事前想先盤點自己的系統哪裡會漏,可以接著看:沒有不會漏的系統|資安停損思維與盤點表(含稽核提示詞)
資料來源
查證日期 2026 年 11 月 7 日。法規以全國法規資料庫為準。
- 全國法規資料庫:個人資料保護法(2023/5/31 版,現行條文)
- 全國法規資料庫:個人資料保護法(2025/11/11 修正,尚未生效)
- 全國法規資料庫:個人資料保護法施行細則
- 全國法規資料庫:數位經濟相關產業個人資料檔案安全維護管理辦法
- 全國法規資料庫:食品業個人資料檔案安全維護計畫實施辦法
- 全國法規資料庫:詐欺犯罪危害防制條例
- 行政院公報:個資會籌備處預告「個人資料事故通知通報及應變辦法」草案(2026/1/22)
- 數位產業署:電商業者落實個資安全維護管理辦法參考指引(2023/12)
- 數位產業署:個人資料保護(通知當事人範例)
- 數位產業署新聞稿:91APP 資料庫遭未授權存取,數發部啟動行政檢查(2026/10/20)
- VITABOX 維他盒子:保護個資防詐說明(最後更新 2026/10/21)
- 91APP:資安事件說明(2026/10/29 更新)
- 91APP:消費者個資損害補償與通知說明(2026/11/2 更新)
- 1shop:定期購/重複訂閱詐騙信事件說明(2026/10/31 更新)
- 農純鄉:防詐專區(2026/10/8 更新)
- SHOPLINE:反詐騙暨資安保護應變措施最新動態
- 數位時代:IKEA、桂冠等 4 品牌爆假續訂詐騙(2026/9/18)
- 數位時代:91APP 最新調查(2026/10/29)
- ETtoday:91APP 補償用免費表單挨轟(2026/11/7)
- 壹蘋新聞網:數發部裁罰酷澎 75 萬(2026/9/21)
- CTWANT:Q3 詐騙冒名電商排行榜(2026/10/15)
- 壹蘋新聞網:刑事局公布個資外洩高風險業者(2025/7/19)
- TWCERT/CC:一般資安通報